企業の個人情報が漏れたというニュースが、連日流れてきます、、。
自分の名前やカード情報がどこかで漏れているかもしれないと考えると、ちょっと不安になりますね。
急に増えすぎじゃない?と思った方も、多いのではないでしょうか。
私も思いました(笑)
なので、なぜ今、急に増えているのか、AIはどのように関わっているのかを調べてみました。全部AIのせい——というわけでもなく、かといって無関係でもない。その”ちょうどいい正しさ”を、煽らずに共有します。
「AIが盗んでる」は、ちょっと違う
まず、ありがちな誤解から。
相次ぐ流出って、AIが勝手に情報を抜き取った……わけではないんですね。入口になっているのは、企業のシステムやデータベースへの不正アクセス。つまり、AI登場より前からある、昔ながらのサイバー攻撃です。設定ミスや、古いソフトの穴を突かれる。ここはずっと昔からある話なので、「AIが盗んだ」はちょっと言いすぎなんですね。
「○○社から△万件流出」と聞くと、つい最新技術のせいに感じます。でも中身は、守りが甘いところを突かれた、わりと古典的な攻撃だったりします。
じゃあAIは無関係なの?というと——そこがそうでもないんですよ。本題はここから。
でも、AIは二つの形で関わっている
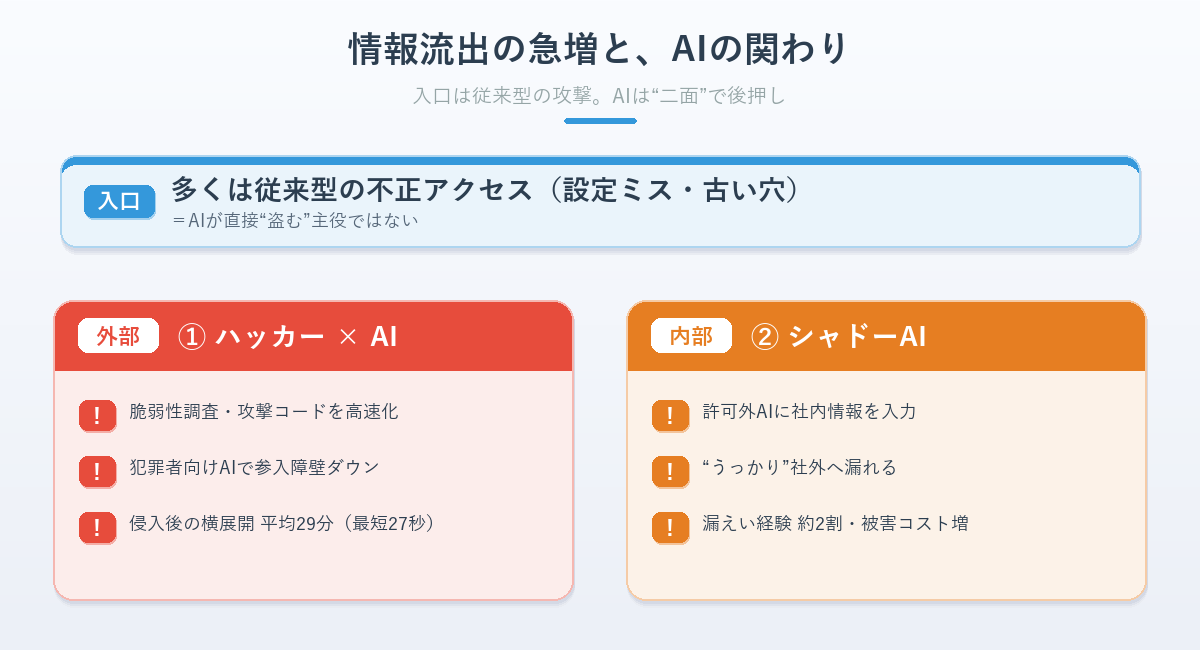
ここが、この記事でいちばん伝えたいところ。AIは「盗む主役」ではないけれど、裏で二つの形で効いています。
① ハッカーがAIを使うと、攻撃が”速く・多く・自動”になる
まず押さえたいのが、侵入する側がAIを使い始めた、という事実です。流出が増えて見える裏には、これがあります。
AIは、企業のシステムの”穴”(脆弱性)を調べる作業や、そこを突く攻撃コードを作る作業を高速化します。さらに、犯罪者向けに作られたAIも出回っていて、攻撃の”参入障壁”がぐっと下がっている。昔は高い技術が要ったことを、少ない手間でできてしまう人が増えた、ということです。
スピードもすごい。セキュリティ企業のCrowdStrikeは、2025年の調査で、侵入してから社内に広がる(=重要データへたどり着く)までの平均が29分、最短だとなんと27秒だったと報告しています。27秒って、コーヒーを淹れる前ですよね……。人が「なんか変だぞ」と気づくより先に、情報は抜かれているわけです。
研究レベルでは、もっと先の話も出ています。生成AIアプリを狙う自己複製する指示文「Morris II」の研究や、攻撃の工程の大部分をAIが自分で進めたとされるキャンペーンの報告など。”半分自動”で攻撃が回る未来が、ちらほら見え始めています。
ただ——ここは正直に言っておきたいところ。これらは「AIさえあれば誰でも確実に企業へ侵入できる」という意味ではありません。そんな魔法ではない。本質は、攻撃の「速度」「試行回数」「自動化」が上がったこと。つまり、下手な鉄砲も数と速さが段違いになった、というイメージです。だから件数が増えて見える。ここが、一つ目の正体です。
② もう一つは、社内から”うっかり”漏れる(シャドーAI)
攻撃だけが原因じゃないのが、やっかいなところ。実は、内側からポロッと漏れるルートも増えています。しかもこっちは、私たちにすごく身近な話。
たとえば、便利だからと、顧客リストや社外秘の資料を生成AIに貼って作業する。会社が許可していないAIツールを、こっそり仕事で使う。これ、「シャドーAI」と呼ばれます。隠れて(シャドー)使うAI、という意味ですね。
悪気はないんですよね。「ちょっと要約させたいだけ」「このメール、丁寧に直したいだけ」。でも、そこに会社の情報が入っていたら、自分が気づかないうちに情報を外へ出していることになる。あるデータでは、シャドーAIが原因の漏えいを経験した組織は約2割にのぼり、漏れたときの被害コストも大きく膨らんだと報告されています(※出典は末尾)。
外から破られる(①)だけでなく、内から出ていく(②)。AIが当たり前になったぶん、この”新しい漏れ道”に、誰もがうっかり足を踏み入れうる。だからこそ、次に話す自衛策は、「守る」と「漏らさない」の両方が大事になります。
なぜ今、急に増えて”見える”のか
ここまでをふまえると、背景はシンプルです。
攻撃する側は、AIで速く・多く・自動になった(①)。社内からは、シャドーAIという新しい漏れ道が増えた(②)。そこに、個人情報そのものの”価値”が上がっている事情も重なります。盗んだデータは、別の攻撃や詐欺の”材料”として売り買いされるからです。
攻めやすくなって、漏れ道が増えて、盗む動機も大きい。条件がそろってしまった——これが、「最近やたら多いな」の正体です。逆に言えば、原因がわかれば、打てる手も見えてきます。
非エンジニアが今日からやる自衛策
「企業が漏らすなら、個人にできることなんて無いのでは?」と思うかもしれません。でも、あります。しかも、むずかしくない。狙われても”被害を最小にする”ための4つです。
① パスワードの使い回しをやめる(これが一番効く)
正直、これが最強の自衛策です。
なぜかというと——どこかの企業から流出したメアドとパスワードの組み合わせは、他のサービスでも試されるからです(使い回していると、芋づる式にやられる)。逆に、サービスごとにパスワードが違えば、1か所漏れても被害はそこで止まります。
「全部覚えるなんて無理」という人は、パスワード管理アプリに任せればOK。ブラウザやスマホの標準機能でも十分始められます。
② 2段階認証を入れる
パスワードが漏れても、もう一つの鍵(スマホの確認コードなど)があれば、簡単にはログインされません。
メール・SNS・ネット銀行など、大事なものから順にオンに。設定画面で「2段階認証」「二要素認証」を探すだけ。5分の手間で、守りが段違いになります。
③ 自分の情報が漏れていないか、”確認”する
自衛策のなかで、意外と見落とされがちなのがこれ。まず現状を知る、です。
流出って、企業が公表するまでにタイムラグがあることも多い。だから「知らないうちに、もう出回っている」が普通に起きます。まずは、自分が今どうなのかを確かめましょう。方法は大きく3つ。
(1) メールアドレスで、一括チェックする
自分のメアドが過去の流出に含まれていないかを、無料で調べられるサービスがあります。有名なのが「Have I Been Pwned(ハブ・アイ・ビーン・プーンド)」。
使い方はかんたんで、サイトにメールアドレスを入れるだけ。すると、「このメアドは、過去の◯◯という流出に含まれています」と一覧で教えてくれます。英語のサイトですが、やることはメアドを打つだけなので、身構えなくて大丈夫。通知機能に登録しておけば、今後また漏れたときにメールで知らせてくれます。
(2) 保存したパスワードを、自動で点検してもらう
普段ブラウザやスマホにパスワードを保存している人は、もっとラクな方法があります。
・Googleアカウントなら「パスワードチェックアップ」。保存済みのパスワードのうち、流出したもの・使い回しているもの・弱いものをまとめて教えてくれます。
・iPhoneなら〔設定 → パスワード〕に、「漏洩した可能性のあるパスワード」という警告が出ます。
どちらも、危ないものを名指しで教えてくれるので、見つけ次第そこから直せばOK。
(3) カード・お金まわりは、明細で見張る
カード情報の流出でこわいのは、不正利用。利用明細を月イチでチェックして、身に覚えのない請求がないか見るクセをつけましょう。少額の”お試し不正利用”から始まることもあるので、小さな金額も見逃さないのがコツです。
で、引っかかっていたら?(あわてず、この順で)
1. そのパスワードを今すぐ変更。同じものを使い回している他のサービスも、全部変える
2. そのアカウントの2段階認証をオンにする
3. カード絡みなら、明細を確認し、不審があればカード会社に連絡→再発行
最後に、ひとつ注意。
チェックするとき、パスワードそのものを入力させるサイトには気をつけてください。まっとうな確認サービスは、基本「メアド」だけで調べられます。”無料セキュリティ診断”をうたう偽サイトもあるので、使うのは名の知れた公式だけに。情報を守るための確認で、逆に情報を抜かれては本末転倒ですからね。
④ 「漏れた情報で狙われる」前提で、落ち着いて対応する
一度漏れた情報は、あなたを狙う連絡に使われることがあります。
「カード会社です、至急確認を」といった電話やメッセージが来ても、その場でリンクを踏まない・かけ直さない。公式アプリや、カード裏の正規番号から自分で確認する。これだけで、二次被害の多くは防げます。
※PR
ここまでの「①パスワード管理」「③漏れていないかの確認」あたりは、まとめて面倒を見てくれる総合セキュリティソフトに任せる手もあります。パスワード管理やダークウェブ監視(自分の情報が出回っていないかの通知)まで入った定番の一つがノートン360。まず自分や家族の端末の守りを底上げしたい人向けです(60日間返金保証つき)。

自分が”漏らす側”にならないために(シャドーAIの話)
ここまでは「守る」話。でも、この記事でもう一つ伝えたいのが、自分が漏らす側にならないこと。②で触れたシャドーAI、あれは他人事じゃないんですよね。
やることは、シンプルです。会社の情報を、会社が許可していないAIに入れない。 顧客の名前、社外秘の数字、取引先とのやり取り——こういったものを、個人の判断で外部のAIに貼らない。「ちょっと要約したいだけ」でも、です。
とはいえ「じゃあ何なら入れていいの?」が難しいですよね。その線引きは、別記事にまとめてあります。
- AIに入れちゃダメなものリスト → AIに聞いてはいけないこと|個人情報を守る線引きリスト
- 会社の情報を渡す前のチェック → 会社の情報をChatGPTに渡す前に必ずやる5つの安全チェック
- 覚えさせたくないとき → ChatGPTに覚えられたくない|メモリの消し方とオフ設定
便利さと引き換えに、うっかり加害者にならない。守りと同じくらい、ここも大事です。
調べてみて、私がいちばんヒヤッとしたこと
正直に言うと、今回いろいろ調べていて、いちばんドキッとしたのは「攻撃こわい」より、自分も”漏らす側”になりうるという点でした。
ブログの仕事柄、私はAIに文章を要約させたり、下書きを整えさせたりを、しょっちゅうやります。幸い、個人情報や機密は入れない習慣がついていました(このブログで何度も書いてきたので)。でも、もし習慣がなかったら?——「便利だから」で、気づかず危ない橋を渡っていたかもしれない。そう思うと、ゾッとしました。
まとめ:こわがるより、1つ動く
長くなったので、要点を。
企業からの情報流出が増えているのは事実。でも、その入口の多くは昔ながらの不正アクセスで、「AIが全部盗んでいる」わけではありません。ただAIは、攻撃を”速く・安く・自動”にして件数とスピードを押し上げ、さらにシャドーAIという新しい漏れ道も生んだ。この二面で、確かに関わっています。
そして大事なこと——個人にできることは、ちゃんとあります。
- パスワードの使い回しをやめる(これが一番効く)
- 大事なアカウントから2段階認証を入れる
- 自分の情報が漏れていないか確認する
- 会社の情報を、許可のないAIに入れない
全部を今日やる必要はありません。今日からまず、1つだけ——いちばん効く「パスワードの使い回しを、ひとつやめる」から始めてみてください。こわいニュースに飲まれるより、小さく動くほうが、ずっと心が軽くなります。

AIと個人情報・セキュリティの関連記事もどうぞ。
参考にした主な情報:CrowdStrike「Global Threat Report(2025)」(侵入後の横展開にかかる時間=平均29分・最短27秒)/生成AIアプリを標的とする自己複製プロンプト「Morris II」に関する研究/各社のデータ侵害コスト調査(シャドーAIによる漏えいの割合・コスト)。数値・事例は公表時点のもので、最新は各公式をご確認ください。